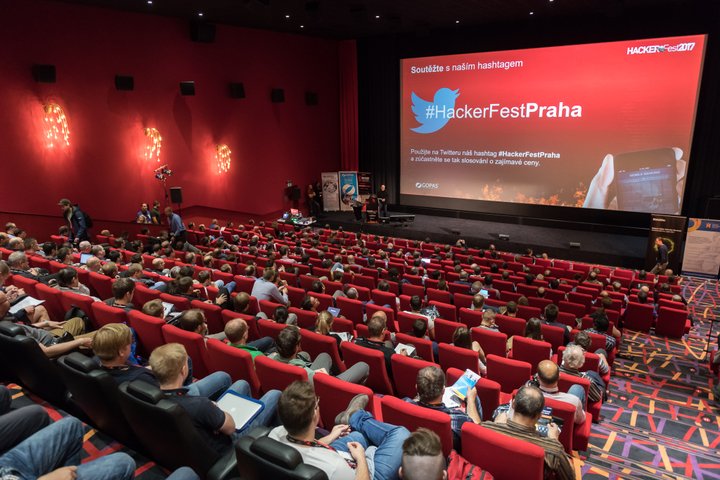
Pražské kino CineStar na Černém Mostě se ve čtvrtek 8. října 2026 promění v centrum kybernetické bezpečnosti. Uskuteční se zde 14. ročník prestižní československé konference HackerFest, která tradičně propojuje svět etického hackingu s potřebami firemní IT infrastruktury. Odborníci se tentokrát zaměří na hrozby, které přináší moderní technologie, včetně umělé inteligence a nových verzí operačních systémů.
Akce, kterou pořádá Počítačová škola GOPAS, je určena širokému spektru odborníků. V hledišti i u online streamu se potkají CIO, IT ředitelé, bezpečnostní manažeři, penetrační testeři a specialisté, kteří zodpovídají za ochranu dat ve státní i soukromé sféře. Hlavním tématem letošního ročníku je fakt, že s rozvojem technologií se dramaticky mění i vektory útoků.
Nové možnosti pro útočníky přináší cloud, stále složitější firemní infrastruktura a velmi rychle také AI.
Rizika umělé inteligence a otevřených portů
Jedním z nejvíce očekávaných bodů programu je přednáška Martina Hallera, která se věnuje Model Context Protocol (MCP). Tento protokol slouží k propojování AI modelů s interními firemními daty, repozitáři a cloudovými službami. Pokud však nejsou tyto konektory správně zabezpečeny, mohou se stát přímou cestou pro útočníka k citlivým informacím.
Další kritickou oblastí jsou běžné síťové služby. Roman Kümmel ve svém příspěvku upozorní na rizika spojená s protokoly jako FTP, SMB, SMTP či SSH. I jediný nesprávně nakonfigurovaný port může v infrastruktuře představovat fatální slabinu. Účastníci se seznámí s postupy, jak systematicky provádět audity konfigurací a hledat známé zranitelnosti.
Letošní ročník HackerFestu se zaměřuje na tyto klíčové technologické oblasti:
- Bezpečnost AI konektorů — analýza rizik spojených s propojováním AI a interních datových zdrojů.
- Audit síťových služeb — kontrola nastavení běžných protokolů jako DNS, DHCP či SNMP.
- Útoky na Active Directory — techniky kompromitace využitelné i v nejnovějších prostředích.
- Rizika WSL2 — vektory útoků skrze Windows Subsystem for Linux 2.
Když nejnovější Windows nestačí
Značná část programu se věnuje podnikovým prostředím postaveným na technologiích Microsoft. Lubomír Ošmera ve své přednášce vyvrátí mýtus, že přechod na Windows Server 2025 a odstranění starších mechanismů typu NTLM automaticky zaručuje bezpečnost. Představí moderní techniky kompromitace Active Directory a způsoby, jak tyto pokročilé útoky detekovat.
Specifickou hrozbu představuje také nástroj WSL2 (Windows Subsystem for Linux 2). William Ischanoe na praktických scénářích demonstruje, jak lze tento užitečný nástroj zneužít k exfiltraci dat, skrytému odposlechu nebo obcházení standardních bezpečnostních mechanismů organizace. Propojení linuxového a Windows světa tak bez důsledné kontroly otevírá prostor pro napadení systému.
HackerFest 2026 proběhne v hybridním formátu, fyzicky v Praze a zároveň prostřednictvím živého streamu.
„Kybernetická bezpečnost se mění spolu s technologiemi, které firmy začínají používat. Dnes už nejde jen o tradiční útoky na servery nebo koncová zařízení. Nové možnosti pro útočníky přináší cloud, stále složitější firemní infrastruktura a velmi rychle také AI a její propojování s interními systémy a daty. HackerFest proto stavíme především na praktických tématech a reálných scénářích, se kterými se bezpečnostní specialisté mohou setkat,“
Hybridní formát a expertní zázemí
Organizátoři potvrzují, že konference zachovává hybridní formát. Kromě prezenční účasti v sále CineStaru je k dispozici online kód pro připojení ke streamu v reálném čase. Všichni účastníci bez rozdílu formy vstupného získají po skončení akce 10denní přístup do videoarchivu, což jim umožní se k detailům technických přednášek vrátit.
Kromě výše zmíněných témat v programu vystoupí také Michael Grafnetter s rozborem útoků typu Pass-the-Passkey a Jan Marek, který se zaměří na vnitřní fungování paměti Windows (Windows Memory Internals). Odbornou úroveň akce zaštíťují partneři, mezi nimiž figuruje společnost nethost jako Expert partner a organizace LLPA a Microsoft v roli Community partnerů.
Akce startuje v Praze na Černém Mostě v čtvrtek 8. října 2026. Kompletní program a registrační formulář jsou dostupné na oficiálních stránkách projektu. Pro novináře jsou připravena akreditační místa přímo v sále i možnost vzdáleného sledování prostřednictvím digitální platformy.